Per què vam invertir en 8Layers
Per què vam invertir en 8Layers
La identitat s'ha convertit en el problema més difícil de la ciberseguretat, i la IA ho ha fet exponencialment més difícil.
La raó és estructural: el perímetre ha desaparegut. Avui dia, les empreses funcionen amb centenars de serveis al núvol, milers de comptes humans i una població creixent d'identitats no humanes: comptes de servei, claus API, tokens OAuth i ara agents d'IA autònoms. En una empresa típica, les identitats de màquina ja superen en nombre les humanes en una proporció de 50 a 1, i la IA agentiva accelera aquesta proporció cada trimestre. Cada agent que implementa una empresa és una nova identitat amb credencials, permisos i accés a sistemes crítics. Els agents generen subagents, encadenen crides a l'API i actuen a velocitat de màquina. La majoria de les organitzacions ni tan sols poden inventariar-los, i molt menys governar-los.
Els atacants van ser els primers a notar-ho. Aproximadament tres de cada quatre bretxes actuals impliquen credencials compromeses o abús de privilegis, i els incidents més grans dels darrers anys, des de MGM fins a Change Healthcare i els compromisos de clients de Snowflake, tots comparteixen la mateixa arrel: la identitat. Els atacants ja no entren per força. Inicien sessió. I cada cop més, el que inicia sessió no és humà. Un cop a dins, les primeres etapes d'una cadena de destrucció d'identitat (reconeixement, moviment lateral, escalada de privilegis) ocorren exactament on les eines centrades en el punt final i el registre es tornen cegues.
La resposta de la indústria ha estat més fragmentació: IAM aquí, PAM allà, una solució puntual ISPM, un complement ITDR i un equip de compliment que treballa des de fulls de càlcul. Però això no és un problema de proveïdors; és un problema d'arquitectura. Les piles d'identitat i detecció actuals es van dissenyar per a un món d'empleats que iniciaven sessió a aplicacions web. No es pot enganxar-los un futur agentiu. Cal construir-hi des del principi. Mentrestant, la regulació europea (NIS2, DORA, ENS) està convertint la governança de la identitat d'una bona pràctica en una obligació legal, auditada contínuament, i els reguladors comencen a preguntar-se qui governa els agents.
Aquesta combinació d'un nou pla de control sota atac, una explosió d'identitat agentiva, arquitectures heretades i pressió reguladora és exactament el tipus de canvi de mercat que busquem.
Per això vam invertir en 8Layers.
La nostra convicció comença amb l'equip.
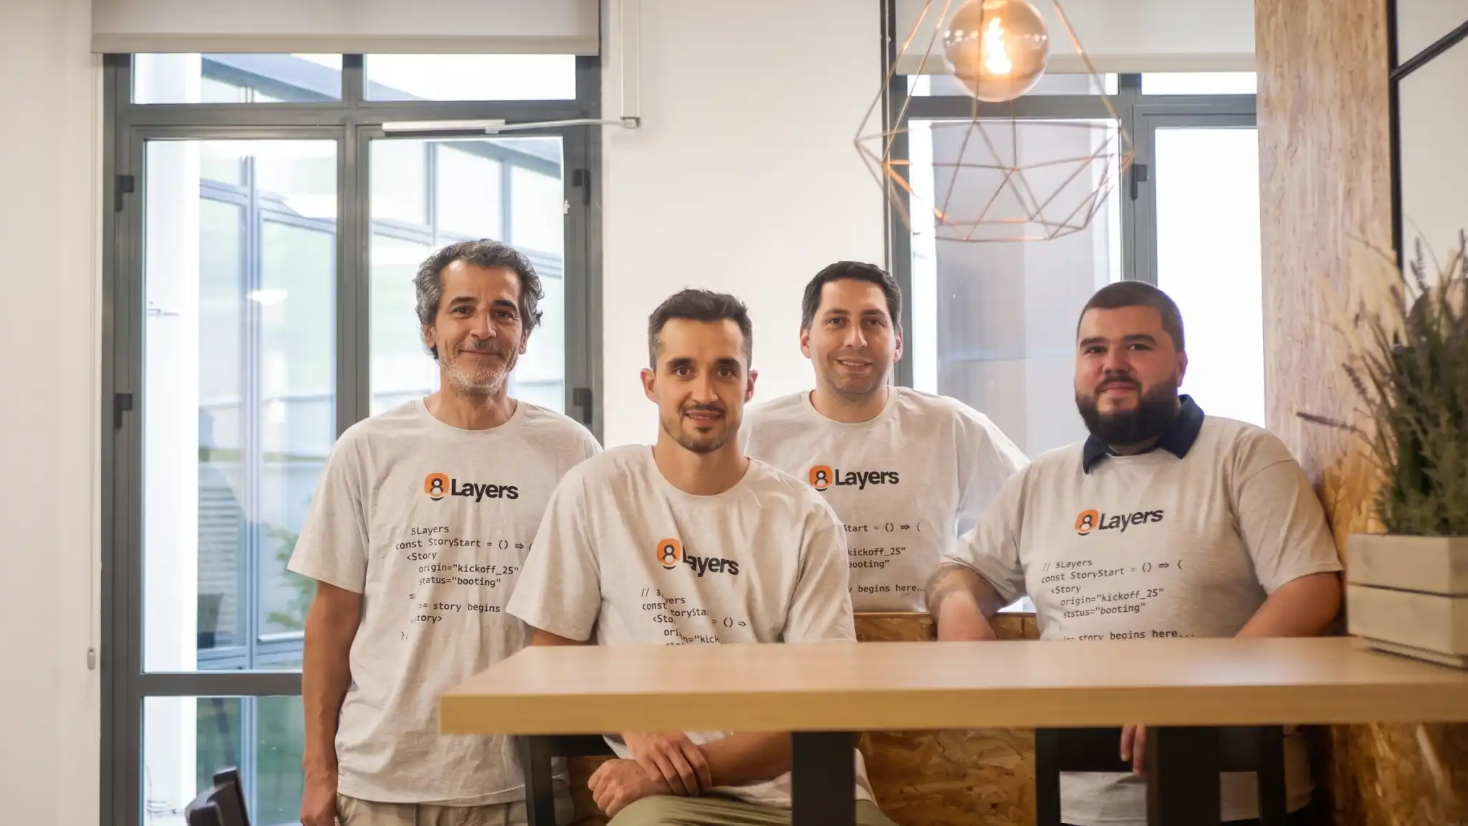
Els quatre fundadors, Daniel García, Pedro Palao, Iago Salgado i Pablo Carretero, són antics alumnes de Devo, la plataforma espanyola de ciberseguretat i dades que va assolir uns ingressos de nou xifres i una valoració de 2.000 milions de dòlars. Entre tots dos van liderar l'enginyeria, la infraestructura de dades, els sistemes i la investigació d'amenaces a Devo, i la major part de l'equip actual els va seguir des d'allà.
Això és important per una raó específica: assegurar una empresa agentiva és, en essència, un problema de dades i IA. Cada detecció sofisticada requereix correlacionar volums massius de senyals de fonts extremadament heterogènies (IdP, càrregues de treball al núvol, registres, enriquiment extern) durant llargs períodes de temps, i alimentar aquest context en models que puguin separar el comportament legítim dels agents d'un atac en curs. Aquest equip ha dedicat més d'una dècada a construir exactament aquest tipus d'infraestructura a escala empresarial. Pocs equips fundadors a Europa, o a qualsevol lloc, poden afirmar el mateix.
El producte reflecteix aquest ADN.
8Layers adopta un enfocament diferent: unifica la ISPM, l'ITDR i el compliment continu en una única capa de dades d'identitat compartida, que cobreix tant les identitats humanes com les no humanes, des dels comptes de servei fins als agents d'IA.
Aquesta integració no és cosmètica. El mateix inventari d'identitats que impulsa la detecció genera evidència d'auditoria; un risc acceptat en la gestió de la postura es reflecteix automàticament en els informes de compliment; una deriva del compliment activa una alerta de seguretat. Les deteccions són sensibles al context, enriquides per models d'aprenentatge automàtic que operen sobre el graf d'identitats complet, i la resposta és automatitzada: les regles poden suspendre una identitat, revocar sessions o aïllar un agent compromès sense un analista al bucle. Aquesta última part és important, perquè els atacs que es mouen a velocitat de màquina no poden esperar el triatge humà.
I com que el problema de fons és arquitectònic, l'equip està reconstruint la base mateixa: una base de dades pròpia, basada en grafs i automodelada que observa patrons d'ús i adapta la seva pròpia estructura, dissenyada per a la correlació contínua i de context llarg que la detecció d'identitat i els models d'IA exigeixen i que les arquitectures convencionals gestionen malament. És una aposta ambiciosa i plurianual, i és el fossat a llarg termini.
També hi ha un angle europeu que creiem que no s'aprecia prou. El compliment de les normes ENS, NIS2 i ISO 27001 és natiu de la plataforma, no s'ha adaptat a partir d'un manual genèric. A mesura que la regulació europea esdevé un catalitzador directe de la demanda i els marcs de governança de la IA amplien aquestes obligacions als sistemes d'agència, estar dissenyat per a això des del primer dia és un avantatge real per a la comercialització.
Tota gran empresa de ciberseguretat es troba a la intersecció de tres coses: un problema urgent, un canvi estructural del mercat i un equip creat específicament per resoldre'l.
El problema és urgent: la identitat és el vector d'atac número u, i l'ona d'IA agentiva està multiplicant la superfície més ràpid del que les organitzacions poden governar-la.
El canvi és real: la ISPM, l'ITDR i la seguretat de la identitat no humana són categories emergents sense un guanyador establert, i tant l'adopció de la IA com la regulació europea estan impulsant la demanda.
I l'equip és excepcional: operadors que ja han creat i escalat una infraestructura de dades de seguretat que defineix categories, i que ara reconstrueixen la capa d'identitat per a l'empresa agentiva.
Per això estem orgullosos de donar suport a Daniel, Pedro, Iago, Pablo i l'equip de 8Layers en la construcció de la plataforma de seguretat d'identitat per a l'era de la IA.
El panorama de la seguretat de la identitat de la força laboral i on es troba 8layers.
El mercat de la seguretat d'identitat està fragmentat en desenes de subsegments, des de la gestió d'accés i IGA fins a PAM, NHI i detecció. Ho vam mapejar nosaltres mateixos per veure on són les llacunes reals i on encaixa 8layers.
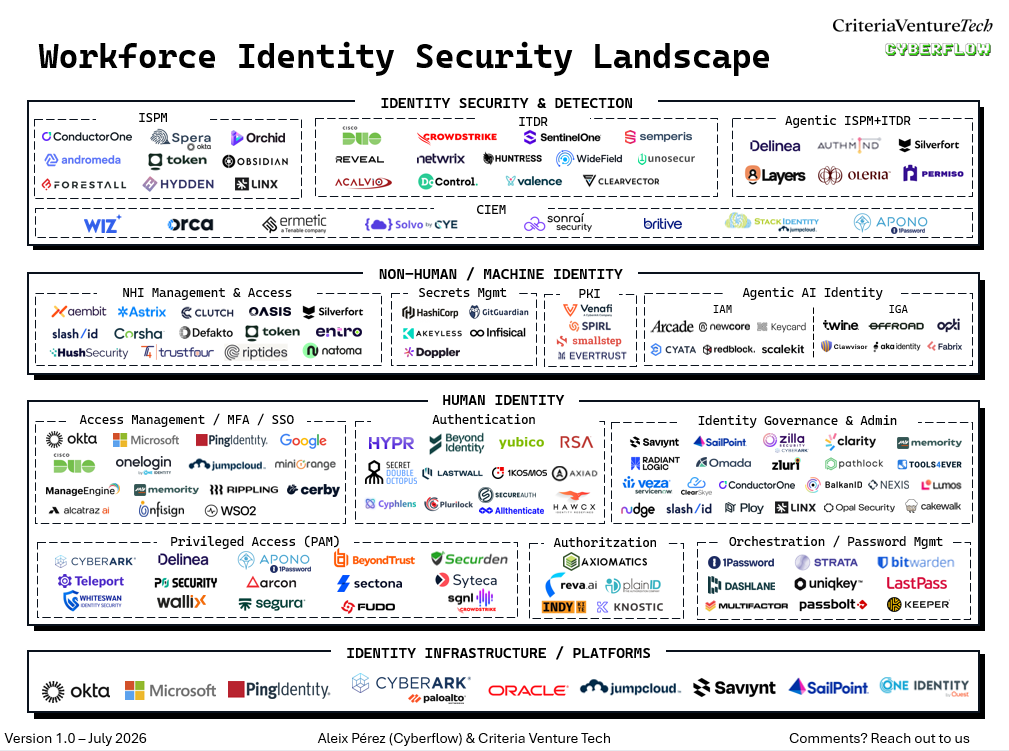
8Layers es troba a la intersecció d'ITDR i ISPM, amb una arquitectura nativa d'agents des del primer dia. Aquest és el racó del mapa on els proveïdors antics encara estan incorporant IA a plataformes antigues, i on els que desafien el núvol encara estan encallats en la postura sense resposta en temps real. Està gairebé buit, i és cap a on es dirigeix el mercat.
Més informació a 8layers.io.